Este guia explica como desenhar e implementar um cenário de automação para melhorar controle, segurança e produtividade. O texto apresenta, de forma objetiva, conceitos de “Scenario Automação”, princípios de integração entre processos e sistemas, e critérios técnicos usados por times de engenharia para avaliar viabilidade, riscos e requisitos de operação, com foco em execução consistente.
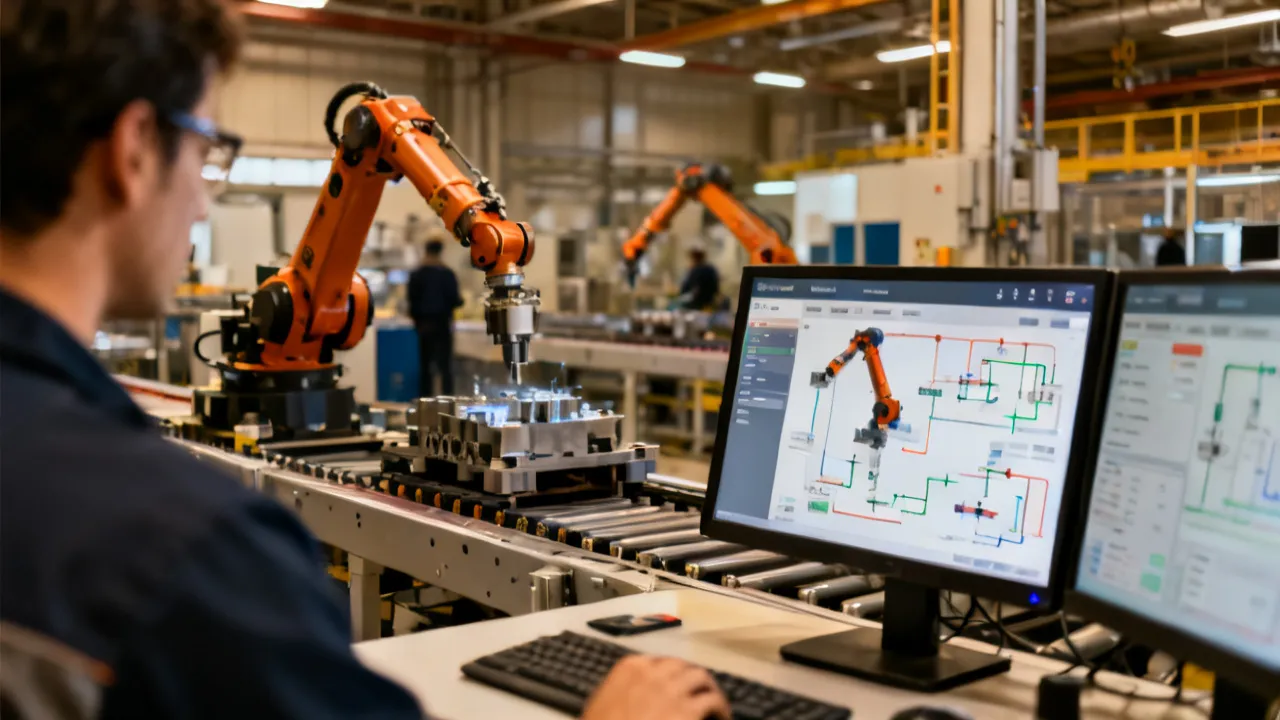
Um cenário de automação bem estruturado começa antes de qualquer hardware: ele define o objetivo de negócio, mapeia o processo, especifica interfaces e estabelece condições de operação para que a automação traga ganhos reais. Dentro dessa lógica, a expressão Scenario Automação costuma ser usada para descrever um conjunto coerente de decisões—do chão de fábrica aos sistemas digitais—que reduz ambiguidades durante projeto, comissionamento e operação.
Na prática industrial, o “Scenario Automação” ajuda a responder perguntas críticas: quais etapas serão automatizadas, quais permanecerão manuais, quais restrições de segurança devem ser atendidas e quais dados precisam fluir para supervisão e rastreabilidade. Sem isso, a automação vira um conjunto de componentes desconectados, elevando retrabalho e tempo de parada.
Para começar sem perder tempo, normalmente funciona bem tratar o “scenario” como uma ponte entre três mundos que frequentemente conversam mal: (1) o mundo do processo (engenharia de processos, qualidade, produção), (2) o mundo da automação (controle, I/O, lógica de estados, redes industriais e segurança) e (3) o mundo da operação e manutenção (SOPs, parametrização, diagnóstico, gestão de versões). Quando essa ponte existe, o projeto tende a ganhar consistência e a execução fica previsível.
Um bom ponto de partida é escrever, em linguagem clara, o “porquê” e o “o que”: por que essa automação é necessária e o que exatamente ela fará. Por exemplo: “reduzir refugo e tempo de ciclo na etapa de dosagem e embalagem, garantindo rastreabilidade por lote e detecção de falhas de atuadores e sensores”. A partir dessa declaração, o cenário começa a ganhar forma, porque cada requisito passa a ter uma justificativa.
De modo geral, “Scenario Automação” representa um “desenho lógico” do sistema de automação: processos, sensores/atuadores, controladores, comunicações, regras de decisão, lógica de eventos (como intertravamentos), gestão de estados e estratégia de contingência. Esse cenário deve ser documentado para orientar:
Esse enfoque é especialmente relevante quando há múltiplas frentes—por exemplo, uma automação de embalagem integrada com inspeção e etiquetagem—onde a ordem das etapas e a consistência de dados são determinantes. Nesses casos, “funcionar” não é apenas acionar motores e ler sensores: é assegurar que o sistema entenda o estado do produto e do processo de modo consistente, e que a transição entre etapas respeite critérios de qualidade, segurança e tempo.
Além disso, o “Scenario Automação” precisa lidar com variações inevitáveis do mundo real. Produtos podem variar ligeiramente, sensores podem sofrer interferência, redes podem apresentar latência, operadores podem usar modos diferentes (auto/manual) e a manutenção pode exigir intervenções. A visão objetiva do cenário, portanto, deve ser suficientemente completa para descrever também o que acontece quando algo não acontece como esperado.
Em muitas empresas, o termo “scenario” pode ser usado de maneiras diferentes. Alguns times usam para designar apenas “sequência de operações”. Outros usam como sinônimo de “arquitetura de controle”. O ponto importante aqui é que, independentemente do nome interno, o conteúdo mínimo precisa cobrir: sequência, condições, estados, eventos, interfaces e comportamento em falhas. Sem esses elementos, o projeto fica dependente do conhecimento tácito do engenheiro que programou, o que é arriscado para escalabilidade e manutenção.
Um cenário de automação consistente tende a impactar quatro dimensões principais:
Importante: ganhos dependem do escopo correto. Se o cenário automatiza etapas sem resolver gargalos upstream/downstream, a melhoria pode não aparecer onde se espera. Além disso, se o cenário não tratar adequadamente modos e transições (por exemplo, quando muda de manual para auto), a automação pode até aumentar a taxa de produção, mas também elevar paradas por “condições não previstas” durante a operação.
Na prática, os benefícios aparecem de formas concretas. Por exemplo:
Outro benefício frequentemente subestimado é a governança técnica. Quando o cenário existe como documento e base de entendimento, fica mais fácil aprovar mudanças. Isso reduz o “efeito cascata” de alterações improvisadas no fim do projeto.
Para garantir que o “Scenario Automação” não fique apenas no papel, um time de engenharia geralmente trabalha com um fluxo de decisões em camadas:
Para tornar essas camadas operacionais (e não apenas conceituais), vale inserir critérios de engenharia em cada etapa. Por exemplo:
Esse tipo de abordagem tende a reduzir discussões no final do projeto, porque já antecipa os pontos onde ocorrem conflitos: “quem define o que é aceitável?”, “em que momento o produto é considerado liberado?”, “o que acontece quando o operador troca de modo?”.
Um detalhe que frequentemente faz diferença é o uso de uma linguagem consistente para estados e eventos. Se a produção chama de “lote liberado” e o SCADA usa “produto ok” e o MES espera “lot_released”, o time começa a discutir sem fim. O cenário deve consolidar esses conceitos em uma semântica compartilhada.
Em muitos projetos, o “ponto crítico” não é apenas o controle local, mas sim a consistência entre o que a planta executa e o que sistemas superiores registram. O cenário deve prever:
Quando isso não é planejado, o resultado tende a ser “dados corretos em partes” e relatórios que não fecham com o chão de fábrica—o que gera retrabalho em auditorias e análises de causa raiz.
Para dar consistência prática, o cenário precisa responder como os dados serão “gerados, confirmados e persistidos”. Em termos simples:
Além disso, em projetos com alta cadência, a comunicação pode ser o limitador. O cenário deve considerar: quantos eventos por minuto serão emitidos? qual a estratégia de amostragem (event-driven vs polling)? como lidar com bursts? Existe compressão/batch de registros? Esses detalhes muitas vezes não aparecem na conversa de “automação” tradicional, mas são determinantes para estabilidade e performance.
Um outro ponto é a correlação entre eventos e estados. Por exemplo, se o processo passa por “inspeção concluída”, mas a etiqueta só é aplicada após o resultado do classificador, então o evento “inspeção concluída” precisa carregar (ou ser correlacionado com) o ID do produto/lote, senão o MES pode associar o evento ao item errado durante falhas de sincronismo.
Você mencionou “price information” e “supplier details”, mas não foram fornecidos valores, nem preços unitários, nem nomes de fornecedores. Para manter o texto fiel e objetivo, a orientação abaixo foca em como estruturar a negociação e a estimativa sem inventar números.
Em um cenário de automação, a estimativa costuma depender de itens como:
Do lado do fornecedor, termos e responsabilidades variam conforme escopo. Por isso, em vez de “preço fechado”, o recomendado é construir um escopo detalhado com matriz de entregáveis e critérios de aceite, reduzindo divergências durante a execução.
Na prática, negociar sem clareza de escopo é onde aparecem custos invisíveis. O cenário de automação, quando bem documentado, ajuda a transformar trabalho “implícito” em trabalho “contratável”. Isso costuma ser feito por meio de:
Outra camada importante é o plano de gestão de mudanças. Em automação, é comum que surjam solicitações (melhorar tolerância de inspeção, ajustar sequência por restrição operacional, incluir diagnóstico adicional). Sem um processo definido, cada mudança vira um “adicional” discutido com atraso. O cenário ajuda a qualificar mudanças e a estimar impacto.
Por fim, o fornecimento deve ser planejado considerando lead time e maturidade de engenharia. Se o software será desenvolvido com base em dados que ainda não foram finalizados, o fornecedor pode exigir marcos mais claros. Assim, a negociação deve alinhar cronograma, disponibilidade do cliente (para testes e revisões) e documentação para reduzir incerteza.
Mesmo um “Scenario Automação” tecnicamente perfeito pode falhar se as condições industriais não estiverem preparadas. Em geral, os requisitos mais comuns incluem:
Se houver restrições, como operação contínua (ex.: linhas críticas), a engenharia costuma adaptar o cenário para fases incrementais—mas isso precisa ser planejado desde o início.
Ao listar requisitos, também vale incluir dependências operacionais que são “não técnicas” mas afetam profundamente o cenário. Alguns exemplos:
Quando essas condições não são atendidas, o sistema pode até funcionar tecnicamente, mas não entregar o resultado esperado. Por exemplo, se a rede não suporta a carga de eventos, o MES pode ficar defasado e a operação passa a ignorar alarmes. Se a manutenção não tem plano de troca, cada falha vira uma parada longa. Então, o “scenario” precisa ser entendido como parte de um sistema maior, que inclui pessoas, processos e infraestrutura.
Para tornar a decisão mais objetiva, considere uma comparação entre abordagens comuns de “Scenario Automação”, avaliando o que muda no projeto, na integração e nos requisitos:
| Elemento do cenário | Abordagem típica A (incremental por módulos) | Abordagem típica B (integração mais “top-down”) | Quando tende a funcionar melhor |
|---|---|---|---|
| Escopo inicial | Automatiza partes com interfaces bem definidas | Define arquitetura e regras globais desde cedo | A (quando há limitações de parada); B (quando há necessidade de padronização rápida) |
| Integração de dados | Foco em eventos e rastreabilidade por etapa | Modelo único de estados e eventos para toda a linha | A (validação gradual); B (redução de inconsistências sistêmicas) |
| Risco de retrabalho | Menor no curto prazo, mas exige disciplina de interface | Maior no começo, menor depois quando a arquitetura fecha | A (ambientes dinâmicos); B (plantas com processos estáveis) |
| Testes | Sequência por módulos (FAT/SAT focados) | Testes integrados mais cedo em protótipos/simulação | A (prazo e disponibilidade); B (complexidade alta de coordenação) |
| Requisitos de segurança | Intertravamentos por célula e validação por etapas | Estrutura de segurança integrada e harmonizada | A (ilhas de automação); B (linha com dependências entre estações) |
Na prática, a escolha entre A e B raramente é binária: muitos projetos começam com uma abordagem híbrida. Por exemplo, define-se top-down o modelo de estados e a semântica dos eventos (para garantir consistência de dados), enquanto a execução física do controle pode ser feita incrementalmente por módulos. Essa estratégia costuma equilibrar riscos de retrabalho e pressão de cronograma.
Outro ponto: quando a planta é altamente modificável (troca frequente de produtos, variação de formatos, setup rápido), a abordagem incremental costuma ajudar, mas exige governança forte de interfaces. Já quando o processo é bem “estável” e o objetivo é padronização e escala, a abordagem top-down costuma evitar inconsistências sistêmicas.
Se há dependência entre estações (por exemplo, uma etapa deve aguardar liberação de outra para não gerar desperdício ou risco), a arquitetura de estados integrada (tipo B) tende a reduzir casos em que a lógica local diverge. Mesmo assim, se houver restrição de parada, pode ser necessário “fatiar” o cronograma sem perder a visão global.
A seguir, um roteiro prático em formato de passo a passo, útil para times de automação, engenharia de processos e TI/OT. Ele não substitui normas e procedimentos internos, mas funciona como checklist de trabalho.
Em geral, um modelo bom de processo descreve com clareza: “o que o sistema espera” e “o que ele produz”. Quando essas descrições ficam vagas, os sinais de I/O acabam virando “interpretativos” e isso se reflete na instabilidade do software.
Um diagrama de estados bem feito reduz comportamento “fantasma”, por exemplo: o sistema entra em “pausa” por um alarme momentâneo e não sabe mais voltar; ou volta para “auto” sem garantir condições seguras. Essas falhas geralmente não são de hardware: são de modelagem e recuperação.
Arquitetura não é apenas “quais CLPs e quais switches”. Arquitetura envolve: onde roda a lógica principal; quais módulos são distribuídos; como se lida com redundância (se aplicável); como se faz backup; como se realiza diagnóstico. Em alguns projetos, separar responsabilidades (por exemplo, controle de processo vs. supervisão vs. rastreabilidade) melhora muito a manutenção.
Uma estratégia de falhas madura inclui “o que fazer com o produto em trânsito”. Por exemplo, quando uma inspeção falha por leitura inválida, o produto será reprocessado? será descartado? ficará em espera? O cenário deve estabelecer a regra, porque isso afeta custo, qualidade e integridade do processo.
Em FAT/SAT, é comum o time testar “o caminho feliz”. O cenário reduz esse risco ao exigir cobertura sistemática de transições e falhas. Uma prática útil é mapear cada requisito do cenário para um caso de teste. Assim, evita-se que requisitos fiquem sem evidência.
Documentação operacional não é apenas “manual de IHM”. É a documentação que permite que alguém substitua o engenheiro e ainda assim opere corretamente. Em termos de cenário, isso significa: descreva estados, alarmes, causas prováveis, ações recomendadas e como retornar a operação em segurança.
Melhoria contínua funciona quando existe feedback. Se o cenário define eventos e motivos de parada com qualidade, a análise de causa raiz fica mais objetiva. Sem isso, a empresa volta a operar com “achismos”, mesmo que tenha ferramentas digitais.
Um “Scenario Automação” tende a falhar por causas previsíveis. A lista abaixo resume condições/requirements que normalmente evitam problemas recorrentes:
Para aprofundar, vale expandir o que significa “padronização” e “critérios” em termos práticos. Por exemplo:
Também vale lembrar uma condição crítica: governança de parâmetros. Muitas automações falham não por erro de lógica, mas por parametrização inadequada ou falta de validação de valores. O cenário deve definir quais parâmetros são ajustáveis, quem ajusta, como são versionados e como são protegidos contra valores fora do limite.
É uma forma de descrever um conjunto coerente de decisões e especificações para automatizar um processo: sequência de operações, lógica de estados, interfaces, comunicações, tratamento de falhas e requisitos operacionais, de forma que o sistema seja validável e sustentável.
Em outras palavras, o cenário é o “contrato técnico” entre o que a planta faz (processo), o que a automação precisa garantir (controle e segurança) e o que os sistemas digitais precisam registrar (dados, eventos e rastreabilidade). Esse contrato se manifesta em lógica, documentação e testes.
Não necessariamente. Em muitos casos, automatizar partes críticas e bem definidas—com interfaces robustas—produz resultados superiores ao “tudo de uma vez”. O ponto-chave é ter um cenário que respeite o fluxo completo do processo.
Uma automação parcial pode gerar ganhos imediatos se atacar a etapa que controla o gargalo ou a qualidade. Porém, para que essa automação parcial não “quebre” o fluxo de dados, o cenário precisa definir como a etapa automatizada se integra com o restante, incluindo o que fazer quando o que está “fora do escopo” não fornece condições esperadas.
Definindo um modelo único de estados e eventos (semântica), alinhando timestamps e motivos de parada, e planejando como lidar com perda de comunicação e reconciliação de dados. Testes integrados e cenários de falha são essenciais.
Consistência também depende de “caminho de dados”. Por exemplo: o evento de “produto aprovado” deve ser emitido apenas quando o resultado da inspeção estiver validado e correlacionado ao lote correto. Se o sistema emite eventos antes da confirmação, o MES pode registrar dados incompletos ou incorretos em caso de falha posterior.
Entre os mais frequentes: interfaces subespecificadas, lógica sem estratégia de falhas, falta de critérios de aceite, ausência de testes de borda e documentação operacional insuficiente para comissionamento e manutenção.
Outros erros comuns incluem: falta de disciplina de nomenclatura (tags diferentes com significados iguais), não tratar modos (manual/auto) com clareza, e não definir como o sistema deve agir quando uma condição esperada não ocorre dentro do tempo configurado. O cenário reduz esses erros porque exige explicitamente estados, transições e tempos.
O ideal é transformar o “o que será entregue” em entregáveis verificáveis (documentos, códigos, testes, comissionamento, treinamento) e registrar premissas e exclusões. Assim, negocia-se escopo com clareza e não apenas com estimativas genéricas.
Uma prática útil é incluir no escopo evidências objetivas: relatórios de FAT/SAT, listas de testes executados, prints de logs, e um pacote mínimo de documentação. Isso reduz variação interpretativa e diminui o risco de discussões por falta de critérios.
Simulação e prototipagem tendem a valer quando há alta complexidade de coordenação entre estações, múltiplos modos de operação, ou quando a planta tem restrições severas de parada. Isso reduz retrabalho em campo.
Mesmo quando não há simulador completo, protótipos parciais—como simular lógica de estados, validar sequências de eventos e testar o comportamento de falhas—podem trazer grandes ganhos. O cenário é a base para decidir o que simular: normalmente simula-se o “onde mais dá errado”.
Para manter a orientação alinhada a práticas reconhecidas no setor, recomenda-se consultar normas e publicações técnicas aplicáveis à automação e segurança de máquinas, além de relatórios oficiais e de associações setoriais. Como referências gerais, considere:
Se você informar quais padrões e setores se aplicam ao seu projeto (por exemplo, alimentos, farmacêutico, metalurgia, logística), posso sugerir um conjunto mais direcionado de referências normativas e de validação.
Além de normas, uma referência importante (mesmo quando não é “norma”) é o conjunto de práticas internas da empresa: padrões de codificação, padrões de documentação, templates de testes e procedimentos de comissionamento. Frequentemente, é mais relevante seguir o padrão interno do que inventar um “jeito novo” em cada projeto.
Um Scenario Automação eficiente transforma intenção em execução: ele organiza requisitos, clarifica interfaces e estabelece como o sistema deve se comportar em operação normal e em falhas. Assim, a automação deixa de ser apenas “instalar equipamentos” e passa a ser um projeto validável, com documentação, critérios de teste e condições operacionais que sustentam desempenho no longo prazo.
Se você quiser, descreva seu contexto (tipo de processo, nível de integração com sistemas, restrições de parada e objetivos de melhoria). Com isso, eu ajudo a montar um cenário de automação em nível de arquitetura e modelo de estados, além de um checklist de testes e requisitos de segurança compatíveis com o seu caso.
E, na prática, quando o cenário está bem feito, a equipe ganha algo ainda mais valioso do que previsibilidade: capacidade de aprender. Porque os eventos e estados registrados permitem evoluir a lógica com base em dados reais e não em suposições. Essa é uma das maiores diferenças entre uma automação “que funciona no dia de teste” e uma automação “que sustenta desempenho” ao longo do tempo.




